【紧急】别写需求了,先打补丁!PHP/Node.js/证书三重漏洞自查清单
各位开发老铁,先别写需求了,看眼你的PHP版本吧。
真的不是吓唬你。10月21日,PHP官方一口气甩出8.5.12、8.4.27、8.3.36、8.2.35四个安全版本,修两个不用登录就能远程执行代码的致命漏洞,江湖人称"PHP2Shell"。CVSS评分9.2(满分10),安全公司watchTowr直接打了10.0满分——这评分,比高考状元还离谱。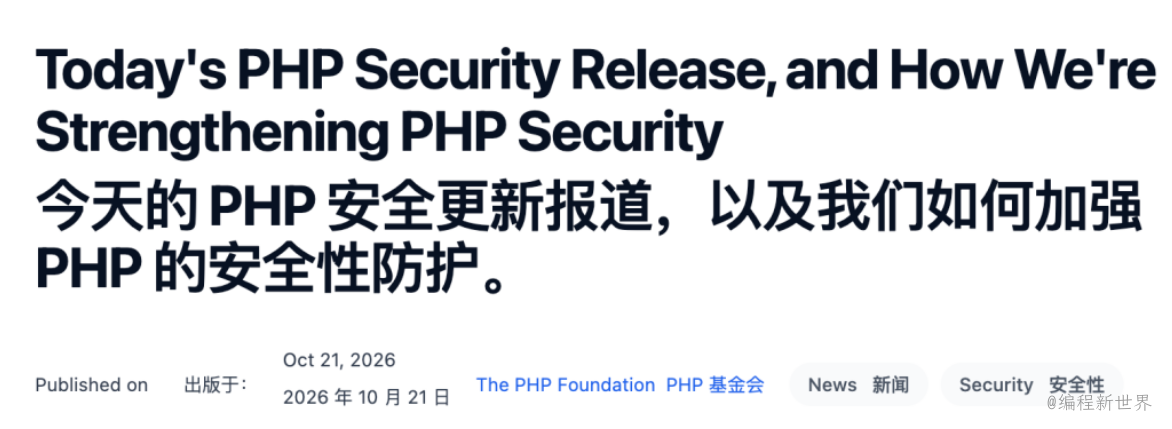
PHP 基金会相关链接:https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
这漏洞到底多离谱?
俩漏洞藏在PHP引擎的内存管理和错误处理里,几乎每个请求都要路过。攻击者不用账号、不用密码,你代码还没跑起来,PHP先躺了。受影响版本从PHP 5.4一路干到8.5,横跨十多年,WordPress、Drupal、Joomla最新版全被演示RCE——哪怕你的网站就一个"Hello World"页面,照样中招。
PHP撑着全球约70%的网站,这覆盖面,说是互联网级地震一点不夸张。
更魔幻的:补丁没出,攻击先到
这次披露流程堪称"大型翻车现场"——消息提前泄露、PoC视频误发、补丁二进制提前上线,攻击者对着代码差异一顿反推,漏洞细节全懂了。Cloudflare说补丁正式发布前6个多小时就监测到攻击流量,Sansec预测"大规模攻击15分钟内开始",watchTowr蜜罐里已经看到真刀真枪的利用了。
CISA喊"赶紧修",NSA更直接:修不了就先关站。维基媒体关了一堆服务,日本那边游戏、电商集体停服,场面一度十分热闹。
同一天还附赠两颗雷💣
Node.js 顺手修了10个漏洞,最狠的在Brotli解码器上,也是远程执行代码,另外俩能绕过证书主机名校验。
印度CA机构eMudhra 的操作更是让人瞳孔地震——8张中间证书的私钥,居然是4、56、66这种个位数小整数,最离谱的一张私钥就是"4"。安全研究员不到1秒全算出来了。这意味着谁拿到私钥谁就能伪造任意网站证书搞中间人劫持,而且这批证书2039年才过期。Chrome、Firefox几小时内紧急拉黑,但你的CI流水线、curl脚本、出厂就不管的物联网设备,可能还在傻乎乎地信任它们。
有网友神总结:Go + PHP + Node.js + Nginx 跑在 Linux 上,证书还是 eMudhra 签的——这辈子算是齐了。
开发者自救指南(现在就做)
- PHP立刻升级到8.5.12/8.4.27/8.3.36/8.2.35,官方说了,临时缓解措施不完整,升级是唯一安全选项
- Node.js升到最新安全版,顺手查查Brotli相关依赖
- 更新证书信任链:Go、NSS、Python certifi、Rust、Electron都发版了,赶紧升;排查你的服务是否还信任eMudhra问题证书
- 公网服务优先排查:对外暴露的PHP应用、运行时版本、证书配置,一个都别漏
- WAF规则只是临时创可贴,别拿它当补丁用
最后唠两句
这俩漏洞是OpenAI用GPT-5.6 Sol在"Patch the Planet"计划里挖出来的,OpenAI管这叫"防御者窗口"。听着挺美,但仔细一琢磨——AI挖漏洞越来越快,攻击者手里也有AI啊。OpenAI自己都承认,已经找到更多同量级的漏洞,未来几个月类似案例要"急剧增加"。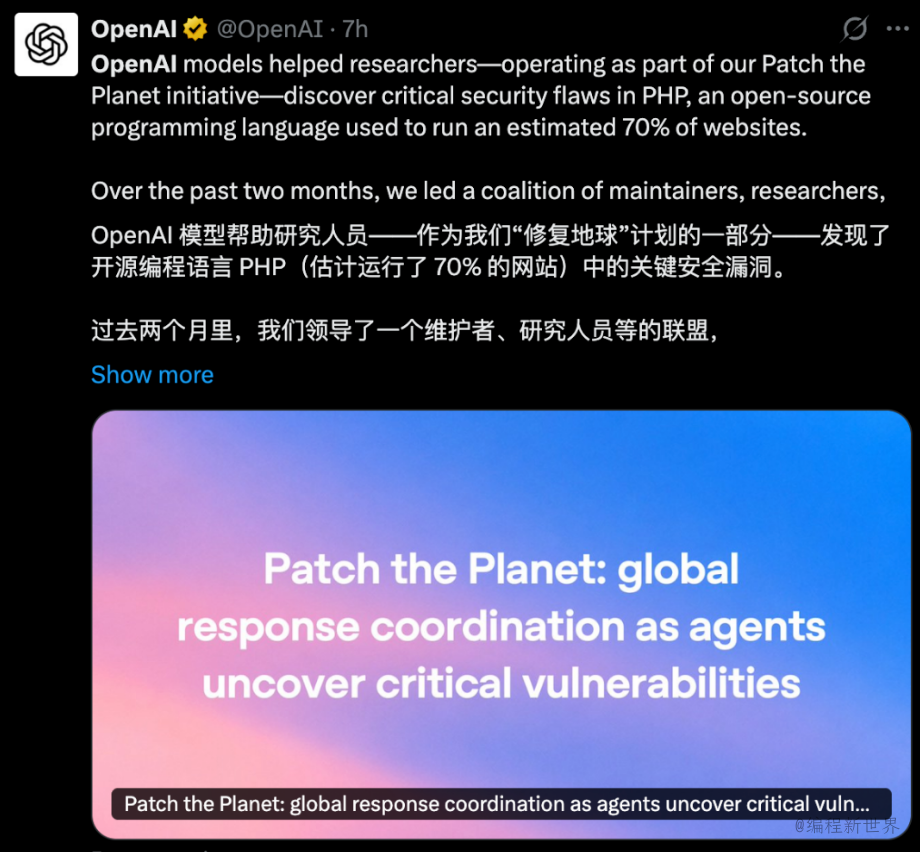
发现漏洞越来越容易,修复速度能不能跟上,才是真正的大考。
所以别刷了,赶紧去升版本吧,你的服务器在等你救命呢。🔧
评论
发表评论