群晖NAS被勒索病毒“团灭”?别慌,这份自救指南比赎金好使
10月28日开始,大批用户在线上求助,群晖NAS里的文件突然打不开,扩展名异常,并在每个目录下多了一份勒索信read-me3.txt。
先自查:这些现象一出现,可能已经中招了
在聊怎么防之前,先花三十秒对号入座。如果你家群晖出现以下任何一种情况,别犹豫,立刻往下翻到“已经中招了”那一节: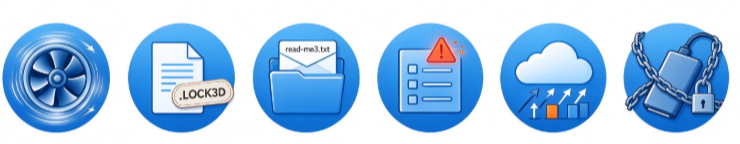
1. 硬盘风扇突然起飞。 大半夜机箱风扇狂转不停,不是它在健身,是加密程序正在全盘遍历文件。多位受害者回忆,事发当晚风扇“整夜高速运转”,第二天早上才发现文件全变样了。
2. 文件后缀集体“整容”。 照片、文档、片库、工程文件后面多了一串.LOCK3D或.L0CK3D(两种写法都有,以你盘上实际文件名为准)。原本叫“全家福.jpg”,现在叫“全家福.jpg.LOCK3D”——这可不是什么新格式,是勒索信附赠的“纹身”。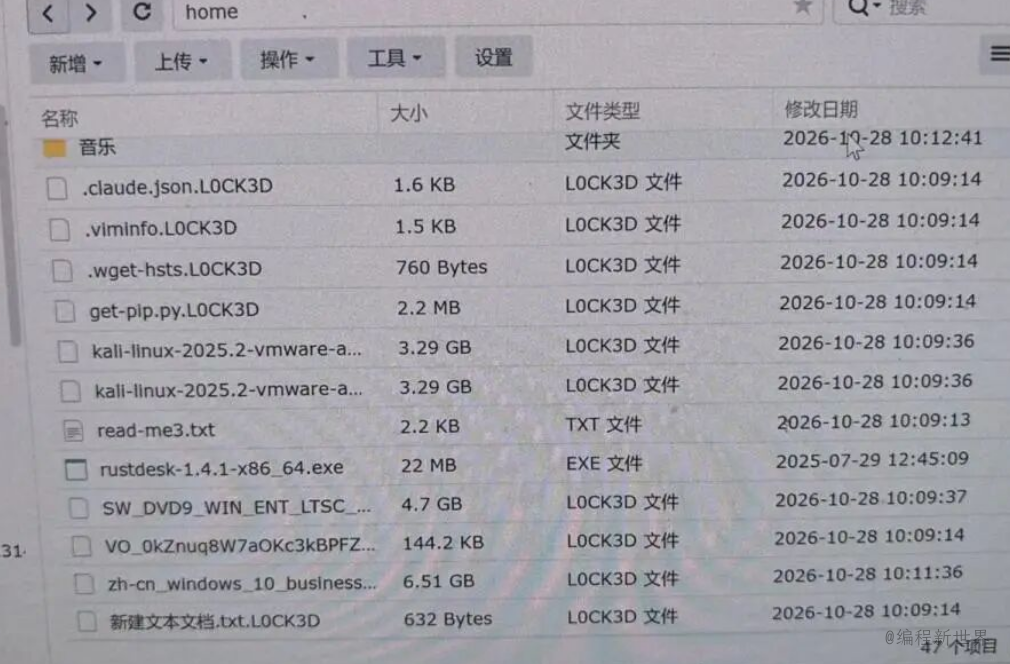
3. 每个文件夹里多了一封“情书”。 目录下凭空出现read-me3.txt,打开一看第一行写着C3RB3R INSTRUCTIONS,内容是教你如何上暗网交赎金。这不是系统更新日志,是绑匪留的名片。
4. 日志中心冒出诡异告警。 部分受害者在加密开始前收到群晖日志中心数据库.SYNOACCOUNTDB损坏的邮件告警,或者翻日志能看到来自陌生境外IP(如46.8.78.122)的“登录失败”记录。一次失败登录两分钟后变成root权限执行代码,这就是典型的免密破门。
5. 云同步套件疯狂上传。 半夜发现Cloud Sync正在高速运转,把刚生成的read-me3.txt和加密文件源源不断往OneDrive、百度网盘里推。这是密文正在覆盖你云端干净的备份,赶紧去断开授权。
6. 外接USB硬盘也遭殃。 常年插在NAS上的移动硬盘,如果里面文件也变了后缀——说明攻击者拿到root权限后,把外接盘和局域网可写挂载目录“一锅端”了。
只要对上一条,先拔网线、长按电源关机,再回来看下面的处置流程。 没对上的,恭喜你,接着往下看怎么加固。
一、这波勒索病毒到底什么来头?
先给结论:勒索波次是真的,但“DSM本体有0day”目前没有群晖官方背书。 安全机构给这家族起了个名——C3RB3R,老牌Cerber勒索软件的Linux变种,专挑挂公网的NAS下手。赎金开价0.085 BTC,五天内不付翻倍到0.17 BTC,暗网还搞了个全自动流水线:上传1MB小文件免费试解密,比特币6次确认后自动放解密器。服务态度之好,令人发指。
那为什么开了2FA、改了默认端口、禁用admin的老司机也翻车?Reddit上一位受害者的取证帖揭了老底:攻击者往登录框的“用户名”字段里塞了特殊字符(PLUGIN_VALUE_END、LD_PRELOAD之类),诱导系统底层在核对密码之前就以root权限执行了恶意代码。翻译成人话:你还在前台排队验身份证,人家已经从后门溜进财务室把保险柜搬走了。 强密码、2FA、自动封锁IP?在这类免认证远程代码执行漏洞面前,集体沦为摆设。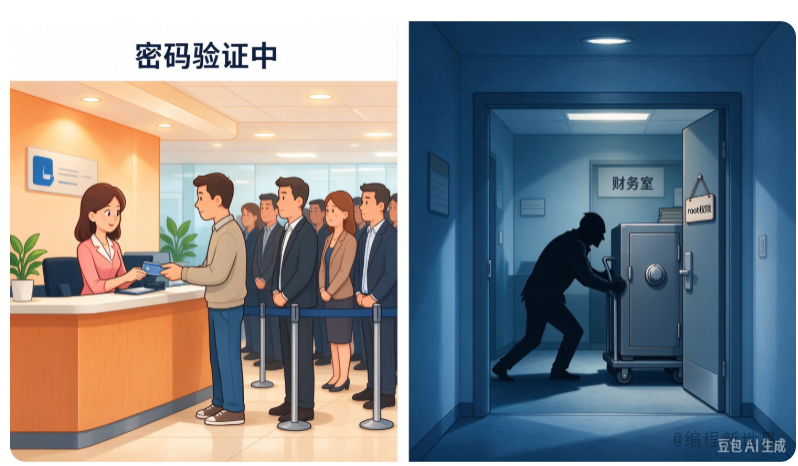
至于“最新版也中招”,安全团队的研判很克制:可能是升级前就被植入了后门、套件或Docker容器没同步更新、或者局域网电脑凭据泄露。门锁换了,窗户没关——大概就是这个意思。
二、已经中招了?先别急着砸机器
如果你已经对上了前面那些现象,请按这个顺序操作,每一步都比“重装系统”值钱: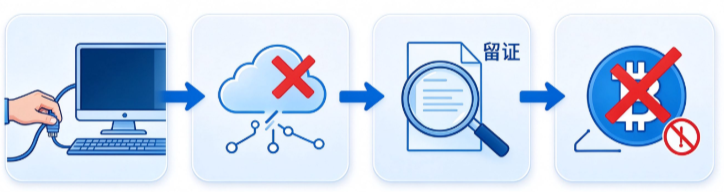
第一步:物理拔网线,长按电源关机。 注意,是拔网线,不是点“禁用网络”。Reddit老哥的经验是:及时关机往往能保住一大半还没来得及遍历的共享文件夹。同时拔掉所有USB外接硬盘——常年插在NAS上的“备份盘”,在勒索病毒眼里就是自助餐第二桌。
第二步:登录网盘,断开同步授权。 有位国内受害者半夜听到风扇狂转,起来一看Cloud Sync正把加密文件源源不断往OneDrive上传,把云端干净备份挨个覆盖成乱码。这叫“备份反被备份误”。
第三步:不删文件、不重装、不格式化、不跑磁盘修复。 先留现场,截图留证:DSM完整版本号、read-me3.txt原文、日志里的异常登录。然后去快照中心找感染前的快照——多位受害者反馈,C3RB3R光顾着遍历普通目录,没顾上清Btrfs快照,运气好的话能从快照里完整捞回全部数据。
第四步:不要付赎金。 付了钱拿不到密钥是常态,找上门的“解密服务”里还有专门二次收割的。暗网那个“免费试解密一个小文件”,只能证明对方手里有部分密钥,不保证交钱就能全盘回来。
三、还没中招的,今晚花十分钟做这几件事
1. 先收公网,再谈别的。 登录路由器,删掉所有指向NAS的5000/5001端口映射,顺手关UPnP。要远程?VPN、WireGuard、受控内网穿透都行,别把管理页面直接甩到公网上碰运气。QuickConnect不是免死金牌,但也别把它当靶子。
2. DSM和套件一起打,两层补丁都别漏。 DSM 7.4升到90075以上,7.3.2升到86009-4以上,7.2.2升到72806-9以上,7.2.1升到69057-12以上。然后打开套件中心,把PHP、Calendar、Mail Station、Web Station、WordPress全部更新——很多人升DSM时根本不会去翻套件中心,这就是“门锁换了窗户没关”的经典现场。
3. 快照要开,而且要“不可变”。 Snapshot Replication里给照片、文档、片库开排程,关键一步:打开不可变快照,保护期内连管理员也删不掉。很多勒索会先清快照再加密,不可变快照就是那个“你删任你删,我自岿然不动”的存在。
4. 备份盘平时请离线。 Hyper Backup推外置盘、异地NAS、网盘版本库都行,但记住:长期在线可写的“备份”,经常和原盘一起被加密。 RAID1/SHR只防硬盘坏,不防文件被改——它会把密文忠实地镜像到每一块盘上,堪称“完美对称的加密副本生成器”。做完备份,真机试一次还原,确认不是“任务显示成功、还原却是空的”。
5. 一个隐藏大坑:千万别手欠卸载PHP 7.4。 比利时安全机构实测警告:群晖的Hyper Backup强制绑定PHP 7.4,强行卸载会把Hyper Backup一起带走,所有定时备份当场停摆。而且Hyper Backup调用的PHP 7.4只在本地跑小脚本,不接收外网请求,留着给备份用是安全的,别为了防PHP2Shell把自己的备份命脉给卸了。
四、最后说句实在话
NAS本来是家里最安静的角落,替我们存着几十年拍的照片、攒下的老电影、还有那些“万一有用”的工作文档。大多数人当初把端口映射到公网,无非图个出门在外掏手机就能看文件的方便。但把未经保护的NAS管理后台敞在公网上,本质上就是把保险柜搬到大马路牙子上,指望路过的小偷恰好没带万能钥匙。
问题是,现在的小偷不仅有万能钥匙,还学会了自动化流水线作业。趁着机器还没事,花十分钟关公网、打补丁、开不可变快照、拔掉备份盘——比转发十篇“全网0day”有用得多。
家里有群晖的朋友,把这篇转给他——让他先对着现象自查一遍,再关公网看热闹。
AI 这把双刃剑,锋利的那一面已经先落在了勒索产业手里——自动化扫描、免密破门、全自动收款流水线跑得比谁都快;而我们这边,端口还开着、补丁还没打、备份盘还插在机器上。技术狂奔的时候,预防意识远远没有跟上,利益驱动的破坏已经先行一步。
评论
发表评论